ビジネスインフラ環境が様々な形態で運用されている昨今、クラウドもその選択肢のひとつです。
利用するクラウドは1つとは限らず、各クラウドの特性を活かすために複数のクラウドを利用されているお客様も多くなってきました。
今回は、2つのクラウド(AWSとOCI)を閉域接続する構成をどのように構築するのかを紹介します。
なぜ2つのクラウドを接続するのか?
パブリッククラウドには様々な種類があり、それぞれに特徴や強みがあります。
例えば、AWSには多種多様なサービスが用意されており、すぐに使い始めることができます。
また、OCIにはOracle Databaseを使う上でさまざまな利点があり、Autonomous Database for analytics and data warehousing (ADW)といったOCIならではのサービスもあります。
そのため、基幹系システムは多種多様なサービスを備えたAWSを利用し、情報系システムはADWを備えたOCIに配置するといった使い方をするには、2つのクラウドを接続する必要があります。
さらに接続する経路はインターネットを経由するのではなく、セキュアな通信と十分な帯域幅を確保できるプライベートな閉域回線で接続することが望ましいです。
2つのクラウドを接続するには?
それでは、どのようにして2つのクラウドを接続するのでしょうか。
OCIとAzureのように、クラウドベンダー同士の協業によって直接接続できる場合もあります。しかし、この方法では、3つ目のクラウドを接続することができません。
今回は、Naas(Network as a Service)のMegaportを用いて、AWSとOCIを接続する手順をご紹介します。
Megaportのサービスは、AWSとOCIの他に、Azure、Google Cloud Platformなど様々なクラウドに対応しているため汎用性が高いサービスです。また、接続する帯域を1Gbpsや10Gbpsなどのように指定することができ、ISO 27001に準拠しているためセキュアな通信を確保することができます。
AWSとOCIを接続してみよう!
手順概要
AWSとOCIを接続するための概要を記載します。
1.Megaport MCR(仮想ルータ)を作成
2.OCI FastConnectを作成
3.OCI FastConnectをMegaport MCRに接続
4.AWS DirectConnectを作成
5.Megaportのオーダー処理
6.疎通確認
構成図
以下の図のようにOCIとAWSを接続します。
そのために、MegaportサービスのMCR(仮想ルータ)を間に配置します。
1. Megaport MCR(仮想ルータ)を作成
Megaportのポータルで、MCRを作成します。
「Create MCR」ボタンをクリックします。
作成するMCRのロケーションを選択します。
今回は、アット東京のアルファルートを選択します。
作成するMCRの帯域幅と名前、料金プランを選択します。
今回は、帯域幅は1Gbps、名前はMCR_01、料金プランは割引のない通常のNo Minimum Termを選択します。
また、MCRに設定するBGPのASNはデフォルトのままにしています。
MCRに設定したサマリページが表示されます。問題なければ「Add MCR」ボタンをクリックします。
画面左側に設定したMCRが表示されます。
この状態では、まだ作成されないので課金もされません。
Orderボタンをクリックすると、MCRの作成と課金が開始されますが、後でまとめてオーダーするため、ここで一旦保留にしておきます。
MCR作成時に指定したパラメータ設定の一覧
| 項目 |
設定値 |
| Select MCR Location |
AtTokyo Data Centre - Alpha Route |
| Rate Limit |
1 Gbps |
| MCR Name |
MCR_01 |
| Minimun Term |
No Minimum term |
| MCR ASN |
133937 |
2. OCI FastConnectを作成
OCI管理コンソールで、FastConnectを作成します。
接続タイプでは、FastConnectパートナを選択し、パートナのリストからMegaportを選択します。
仮想回線タイプでは、プライベート仮想回線を選択します。
トラフィックでは、すべてのトラフィックを選択します。
関連付ける動的ルーティング・ゲートウェイ(DRG)を選択します。(あらかじめDRGを作成しておきます)
作成ボタンをクリックするとプロビジョニングが開始されます。
しばらく待つと、ステータスが「パートナ保留中」になります。
FastConnectの作成作業はここで一旦保留にします。
後の手順で、FastConnectのOCIDを使用するため、OCIDをコピーして控えておきます。
FastConnect作成時に指定したパラメータ設定の一覧
| 項目 |
設定値 |
備考 |
| 接続タイプ |
FastConnectパートナ |
|
| パートナ |
Megaport |
|
| 名前 |
FastConnect_01 |
任意の名前 |
| コンパートメント |
hkuraoka_comp |
任意のコンパートメント |
| 動的ルーティング・ゲートウェイ |
DRG01 |
VCNに関連付いたDRGを選択 |
| プロビジョニングされた帯域幅 |
1Gbps |
|
| 顧客BGP IPv4アドレス |
10.0.0.2/30 |
Megaport側に設定するピアリング用IPアドレス |
| Oracle BGP IPv4アドレス |
10.0.0.1/30 |
OCI側に設定するピアリング用IPアドレス |
| IPv6アドレス指定 |
選択しない |
|
| 顧客BGP ASN |
133937 |
MCRに設定したASN |
| BGP MD5認証キーを使用します |
選択しない |
|
| 双方向転送検出の有効化 |
選択しない |
|
| MTU |
1500 |
|
3. OCI FastConnectをMegaport MCRに接続
ここまでに作成したMCRとFastConnectを接続します。
そのために、Megaport VXCというサービスを作成します。
Megaportポータルで操作します。
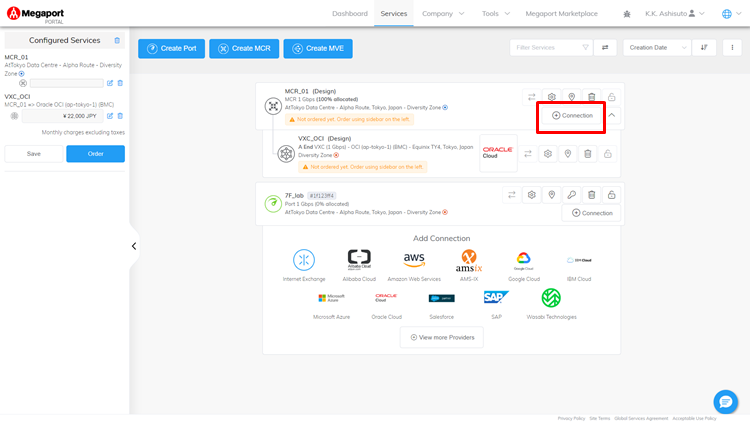
作成したMCRアイコンに表示されている「Connection」ボタンをクリックします。
Choose Destination Typeでは、Cloudを選択します。
Cloudの一覧から、Oracle Cloudを選択します。
「Oracle」というキーワードを打つと絞り込みができ、すぐに見つけることができます。
Oracle Virtual Circuit IDには、FastConnectのOCIDを入力します。
OCIDは、OCI管理コンソールで操作してコピー&ペーストします。
(FastConnect作成手順の後半で控えておいたOCIDをここで入力します。)
また、Oracle Portでは、接続する物理的なポートを選択します。
Connection Nameや帯域幅を設定します。
今回は、名前はVXC_OCI、帯域幅は1000 Mbps、料金プランは割引のない通常のNo Minimum Termを選択します。
OCIとのピアリングに使用するIPアドレスを設定します。
Add BGP Connectionボタンをクリックし、BGPに関する設定を行います。
設定が完了したら、「Add」ボタンをクリックします。
設定した項目のサマリが表示されます。
問題なければ、Add VXCボタンをクリックします。
画面左側に、設定したVXCが追加されます。
この状態では、まだ作成されないので課金もされません。
Orderボタンをクリックすると、MCRとVXCの作成や課金が開始されますが、後でまとめてオーダーするため、ここで一旦保留にしておきます。
VXC作成時に指定したパラメータ設定の一覧
| 項目 |
設定値 |
備考 |
| Choose Destination Type |
Cloud |
|
| Select Provider |
Oracle Cloud |
接続先となるクラウドを選択 |
| Oracle Virtual Circuit ID |
FastConnectのOCID |
OCI管理コンソールで確認したものを入力 |
| Choose from available Oracle Ports |
OCI(ap-tokyo-1)(BMC) |
接続する物理ポートのロケーションを選択 |
| Connection Name |
VXC_OCI |
任意の名前 |
| Service Level Reference |
空白 |
|
| Rate Limit |
1000 |
|
| VXC State |
Enabled |
|
| Minimum Term |
No Minimum Term |
|
| Enable QinQ? |
Disabled |
|
| Interface IP Addresses |
10.0.0.2/30 |
MCRとFastConnectとのピアリングに使用するMegaport側のIPアドレス |
|
NAT Source IP address
|
空白 |
|
BGP Connections
Local IP
|
10.0.0.2 |
MCRとFastConnectとのピアリングに使用するMegaport側のIPアドレス |
BGP Connections
Peer IP
|
10.0.0.1 |
FastConnectとのピアリングに使用するOCI側のIPアドレス |
BGP Connections
Peer ASN
|
31898 |
OCIのASN |
BGP Connections
BGP Password
|
空白 |
|
BGP Connections
Description
|
空白 |
|
BGP Connections
BGP State
|
Enabled |
|
|
Static Routes
|
空白 |
|
4. AWS DirectConnectを作成
OCI FastConnectと同様にAWS DirectConnectを作成する必要がありますが、DirectConnectの場合はMegaportポータルから作成します。
この操作により、AWS DirectConnectのVIFとMegaport VXCが同時に作成されます。
Megaportポータルで操作します。
作成したMCRアイコンに表示されている「Connection」ボタンをクリックします。
Choose Destination Typeでは、Cloudを選択します。
Cloudの一覧から、AWSを選択します。
「AWS」というキーワードを打つと絞り込みができ、すぐに見つけることができます。
AWS Connection TypeではHosted VIFを選択します。
Select Destination Portをリストから選択します。
Connection Nameや帯域幅を設定します。
今回は、名前はVXC_AWS、帯域幅は1000 Mbps、料金プランは割引のない通常のNo Minimum Termを選択します。
AWSに接続するための詳細設定を行います。
AWS Account IDでは、お使いのAWSアカウントを入力します。
ここで指定したAWSアカウントでDirectConnetが作成されます。
設定した項目のサマリが表示されます。
問題なければ、Add VXCボタンをクリックします。
画面左側に設定したVXCが追加されます。
この状態では、まだ作成されないので課金もされません。
Orderボタンをクリックすると、MCRとVXCの作成や課金が開始されますが、後でまとめてオーダーするため、ここで一旦保留にしておきます。
VXC作成時に指定したパラメータ設定の一覧
| 項目 |
設定値 |
備考 |
| Choose Destination Type |
Cloud |
|
| Select Provider |
AWS |
接続先となるクラウドを選択 |
| Select Connection Type |
Hosted VIF |
OCI管理コンソールで確認したものを入力 |
| Select Destination Port |
AtTokyo Data Centre - Alpha Route, Tokyo |
接続する物理ポートのロケーションを選択 |
| Connection Name |
VXC_AWS |
任意の名前 |
| Service Level Reference |
空白 |
|
| Rate Limit |
1000 |
|
| VXC State |
Enabled |
|
| Minimum Term |
No Minimum Term |
|
| Type |
Private |
|
| AWS Account ID |
xxxxx |
DirectConnectを作成するAWSアカウントを入力 |
|
Customer ASN
|
133937 |
MCRのASNが自動入力されます。 |
| Amazon ASN |
64512 |
任意のASNを指定します。 |
|
Customer IP Address
|
10.0.1.2/30 |
MCRとDirectConnectとのピアリングに使用するMegaport側のIPアドレス |
|
Amazon IP Address
|
10.0.1.1/30 |
MCRとDirectConnectとのピアリングに使用すAWS側のIPアドレス |
5. Megaportのオーダー処理
ここまで仮作成していたMegaportのサービスをまとめて作成するためにオーダー処理を行います。
この操作により、MCR、OCI FastConnectと接続するVXC、AWS DirectConnectと接続するVXCが作成されます。
VXCが作成されると、OCI FastConnectとの接続ステータスがプロビジョニング済に変わります。
AWS DirectConnectについては、承認作業を行います。
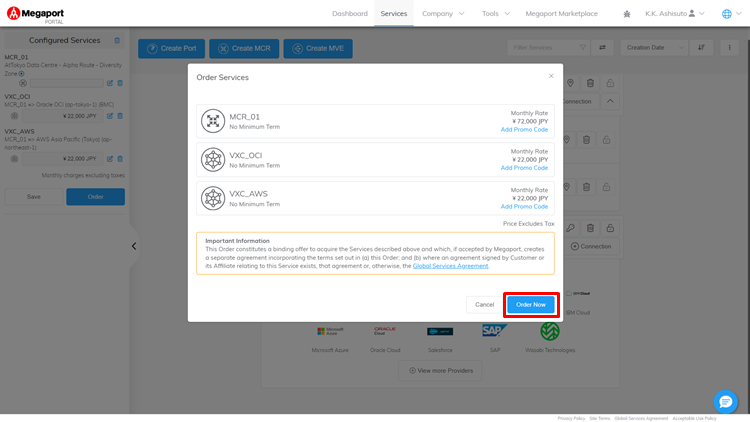
画面左側に表示されているOrderボタンをクリックします。
オーダー処理をするサービスが一覧で表示されます。
問題なければOrder Nowボタンをクリックします。
デプロイが開始されます。
デプロイが完了したら、アイコンが白黒のものから緑色に変わります。
OCI FastConnectのステータスを確認するために、OCI管理コンソールにアクセスします。
Megaportサービスをデプロイする前は、パートナ保留中のステータスでした。
Megaportサービスのデプロイが完了したことで、プロビジョニング済のステータスに変わります。
しばらく待つと、BGPのコネクションが確立されます。
画面中央の右側に表示されるIPv4 BGP状態が稼働中に変わったらコネクションが確立されたことを意味します。
AWS DirectConnectの状態を見るために、AWSマネージメントコンソールにアクセスします。
Megaport VXCを作成した際に、AWSアカウントIDを入力したことで、AWSに連携されて仮想インタフェース(VIF)が作成されようとしています。
リストされたVIFをクリックすると、画面右上に承認ボタンが表示されます。
ボタンをクリックすると、VIFの作成画面に遷移します。
作成するVIFをどのゲートウェイに関連付けるかを選択します。
今回は、仮想プライベートゲートウェイに関連付けます。
仮想インタフェースを承諾するボタンをクリックします。
VIFが作成されました。
しばらく待つと、BGPのコネクションが確立されます。
画面下部にある表の右端にBGPステータスが表示されます。
緑色でUPと表示されたら、BGPコネクションが確率されたことを意味します。
6.疎通確認
疎通確認として、OCI上のインスタンスからAWS上のEC2にpingを発行します。
以下の画面では、OCI上のパブリックサブネット上にあるインスタンス(踏み台)から、OCI上のプライベートサブネット上にあるインスタンスにログインしています。
そして、そこからAWS上のプライベートサブネット上にあるEC2(192.168.0.44)にpingを発行しています。
以下の画面では、pingと同様の経路でOCI上のプライベートサブネットから、AWSプライベートサブネット上のEC2にSSHでログインをしています。
まとめ
このように、マルチクラウドを構築することはとても手軽で簡単です。
今回はAWSとOCIを接続しましたが、他にもAzureやGoogle Cloud Platformなど様々なクラウドを接続することができるだけでなく、オンプレミスも接続することができます。
そのため、1つのクラウドだけに留まらず、クラウドベンダー各社が提供する特徴やメリットを最大限に活かしてビジネスを推進することができます。
上記で作成したMCRやFastConnect、DirectConnectは作成も削除も簡単にできますので、まずは検証からはじめてみると良いでしょう。
なお、記事をご覧いただいたとおり、ネットワークの技術知識も少々必要です。ご不安がある場合には、弊社の技術支援サービスを活用いただければ幸いです。ご興味がある場合はお気軽にご相談ください。
アシストのAWS技術支援サービスのお問い合わせはこちら
執筆者情報
学生時代に研究室のSunワークステーションの管理者になったのをきっかけにSIerに就職。
Linux系インフラエンジニアの道を歩みながら,Oracle RACのクラスタリング技術に衝撃を受けてアシストに転職。
Oracle、InfiniDB、Verticaを経て、現在はAWS、Oracle Cloudを担当。
趣味はピアノと筋トレ。...show more