

Ericom Shield
Ericom Shieldは、インターネットWebコンテンツの実行を100%エンドポイントから分離し、Web経由のマルウェア感染を防止します。ブラウザから利用できるため、ユーザーの使い勝手が変わりません。
◎このページの目次
Ericom Shieldの仕組み
|
|
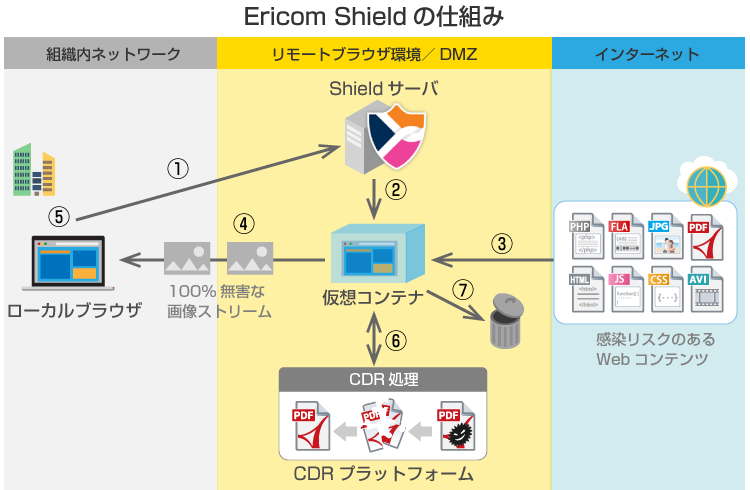
Ericom Shieldのインターネット分離の仕組みは以下のようになっています。
1.
エンドポイントからのインターネットWebサイトに向けたhttpリクエストを
Ericom Shieldがプロキシサーバ
として受け取ります。
2.
Ericom Shieldがアクセス制御を実行し、1つのセッション(ブラウザタブ単位)に対して
1つの仮想コンテ
ナを割り当てます。
3.
全てのWebコンテンツが仮想コンテナ内の専用ブラウザによって実行され、レンダリングされます。
4.
レンダリング済の害のない画像ストリームのみエンドポイントのブラウザに送られます。
5.
ユーザーはEricom Shieldに接続していることを意識せずに、従来通りブラウジングできます。
6.
Webからダウンロードするドキュメントは、CDR
※
プロセスを経て無害化され、
シームレスにエンドポイント
にダウンロードされます。
7.
ユーザーがローカルブラウザのタブを閉じた際、または事前に設定したタイムアウトを超過した際に
仮想
コンテナが破棄されます。
- ※CDR:Content Disarm & Reconstruction(ファイル無害化)
LinuxコンテナにWebの脅威を完全に封じ込める機能を搭載
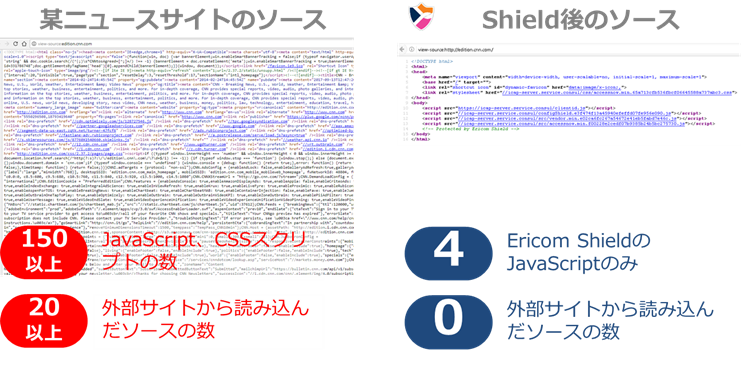
Ericom Shieldは、Webコンテンツ内の感染リスクのあるコードを隔離されたコンテナ上で実施します。
HTMLファイル、JavaScript、CSS、フォントファイルといった全てのWebコンテンツを、組織内ネットワークとは隔離されたDMZ等のLinuxコンテナ上で実行し、レンダリングされた後の一切感染リスクの無い画面ストリームをエンドポイントのブラウザに転送します。
下図をご確認ください。脅威の排除はソースコードで一目瞭然です。
|
|
Ericom Shieldの8つの特長
1. あらゆるデバイスのHTML5ブラウザから利用可能
クライアント端末にソフトウェアをインストールする必要はありません。
HTML5対応のブラウザさえあれば、
Ericom Shieldを利用できます。
2. 管理者が組織ニーズに応じたポリシーを定義可能
全てのWebリクエストがEricom Shieldを経由し、Ericom Shieldのアクセス制御ポリシーに
従ったブラウ
ジングを実現します。
3. タブ単位で制御するため、一つのブラウザでブラウジングが可能
イントラネットサイト閲覧も、Ericom Shield経由のインターネット閲覧もローカルブラウザから
利用
できます。
4. ファイル無害化機能をビルトイン
ユーザーは面倒な操作を一切せずにインターネットから無害化済みファイルをダウンロードできます。
5. 見易いダッシュボードと、レポーティング機能を搭載
現状を一覧できるダッシュボードと、利用ユーザー数、使用中ライセンス数を確認できる
レポーティング
機能を搭載しています。
6. URLアクセスログを取得可能
ユーザーのサイト閲覧履歴をレポーティングできます。
7. 自動更新で常に最新版を維持
管理コンポーネント、リモートブラウザを最新版へ自動更新します。
8. 高可用性とスケールアウトを簡単に実現
Linuxコンテナベースの管理コンポーネントで高可用性構成を簡単に実現。
スケールアウトも簡単に
できます。
Ericom Shieldのサポートポリシー
Ericom Shieldのサポートポリシーはバージョンによって異なります。
ご評価/利用中のバージョンをご確認のうえ、対象のページをご参照ください。
※Ericomパートナー様とエンドユーザー様への限定公開のため、認証制限がかかっております。
◎21.01未満のお客様はこちら
◎21.01以上のお客様はこちら
Ericom Shieldのシステム要件
Ericom Shieldのシステム要件については、現在公開しておりません。
誠に恐れ入りますが、こちら
からお問い合わせいただきますようお願い申し上げます。
インターネット分離の関連製品/サービス
セキュリティに関するその他の課題
- IDaaS以外の選択肢、オンプレ環境で実現できる認証強化ソリューション
- 【ID管理】あるべき姿の実装へ、ID管理・認証アセスメントサービス
- ID管理、アイデンティティ管理の対策を選定する方法
- クラウド時代のセキュリティ対策の考え方
- 環境変化と運用負荷に対応する「セキュリティソリューション」
- CA Privileged Identity Manager移行を検討されている方へ
- 自治体情報セキュリティポリシーの新ガイドライン(令和3年版)のポイント
- 最適なタイプを自己診断!テレワークセキュリティ対策の3つの解決策
- リモート業務の急拡大で見直したいセキュリティ対策
- ハイブリッドクラウド環境もカバーできる、認証・ID管理の解決策
- 【マルウェア対策】ゲートウェイで防御不能な3つの侵入ケース
- DX(デジタルトランスフォーメーション)推進とセキュリティの概念
- 【情報漏洩対策】USB、CDだけじゃない!Bluetooth、テザリング…社員の「スマホ」が企業の情報漏洩の原因になる3つの盲点
- 【ログ活用】AWSのログが活用できない!?AWSの運用担当が抱える5つの問題
- 仮想ブラウザ比較!経営者に知ってほしいインターネット分離の効果と実践方法
- 【標的型(サイバー)攻撃】対策のポイント
- 情報漏洩対策の全体像を知りたい方へ
- 【情報漏洩対策】ファイルサーバの情報漏洩対策 2つの方法
- 【情報漏洩対策】ネットワーク分離環境のデータ保護対策
- 【情報漏洩対策】社外ネットワーク接続による情報持ち出しリスク
- 【情報漏洩対策】Wi-Fiテザリングによる情報持ち出しリスク
- 【情報漏洩対策】USBメモリ等による情報持ち出しリスク
- 【ID管理】不要なアカウントの確実な削除による不正アクセス防止
- 【ID管理】Active DirectoryのID管理対策
- 【ID管理】アカウント変更履歴を取得
- 【ID管理】アカウント利用時におけるワークフローの仕組みを改善
- シングルサインオン(SSO)の選び方と仕組みの解説
- 【ログ活用】標的型攻撃対策に不可欠なログ分析
- 【ログ活用】個人情報保護対策のためのログ分析
- 【ログ活用】ログ監査、ログモニタリングの効率化